


使用 K8S 或 Docker 快速部署 tensuns 监控告警
本文记录了基于Consul的运维平台后羿(TenSunS)在Kubernetes中的部署实践,重点围绕各类监控导出器的配置细节。作者省略了Github上已有的安装流程,聚焦实际使用中的关键操作:在TenSunS中新建实例前需预先配置Redis连接地址与认证密码,否则实例匹配和数据抓取无法生效。文章逐一给出redis-exporter、mysql-exporter、blackbox-exporter、node-exporter、kafka-exporter的Deployment/DaemonSet、Secret/ConfigMap、Service等完整YAML清单,并附有对应Grafana看板链接。mysql-exporter需创建专用监控账号并授权PROCESS、REPLICATION CLIENT、SELECT权限;blackbox-exporter配置了HTTP状态码、SSL证书、忽略证书、TCP、ICMP等探测模块;node-exporter以DaemonSet方式部署并启用kube-rbac-proxy安全代理。读者可按这些配置快速在K8s中落地多云及自建服务的监控采集与看板展示。
使用 K8S 或 Docker 快速部署 redis6, hostNetwork 集群
在 Kubernetes 中部署 Redis 6 三主三从分片集群,核心难点在于 Redis Cluster 强依赖固定 IP,而 Pod IP 天然不稳定。文章指出 StatefulSet + PVC 并不能解决漂移问题,反而会破坏集群元数据。推荐方案是使用 hostNetwork 绑定宿主机 IP,并用 hostPath 将数据存于节点本地磁盘,使 Redis 成为“节点级服务”:容器只是壳,数据跟随节点,IP 永不变,集群结构稳定。同时给节点打上 redis-cluster 标签,并用 Pod 反亲和性确保实例分散在不同节点。文章提供了 ConfigMap、Deployment 配置示例,以及使用 redis-cli 初始化集群的命令,并说明需通过自定义 CoreDNS 将固定域名解析到节点 IP,避免依赖 StatefulSet 域名带来的 IP 变化问题。该方案牺牲弹性漂移,换取 Redis Cluster 必需的 IP 稳定性与数据一致性。

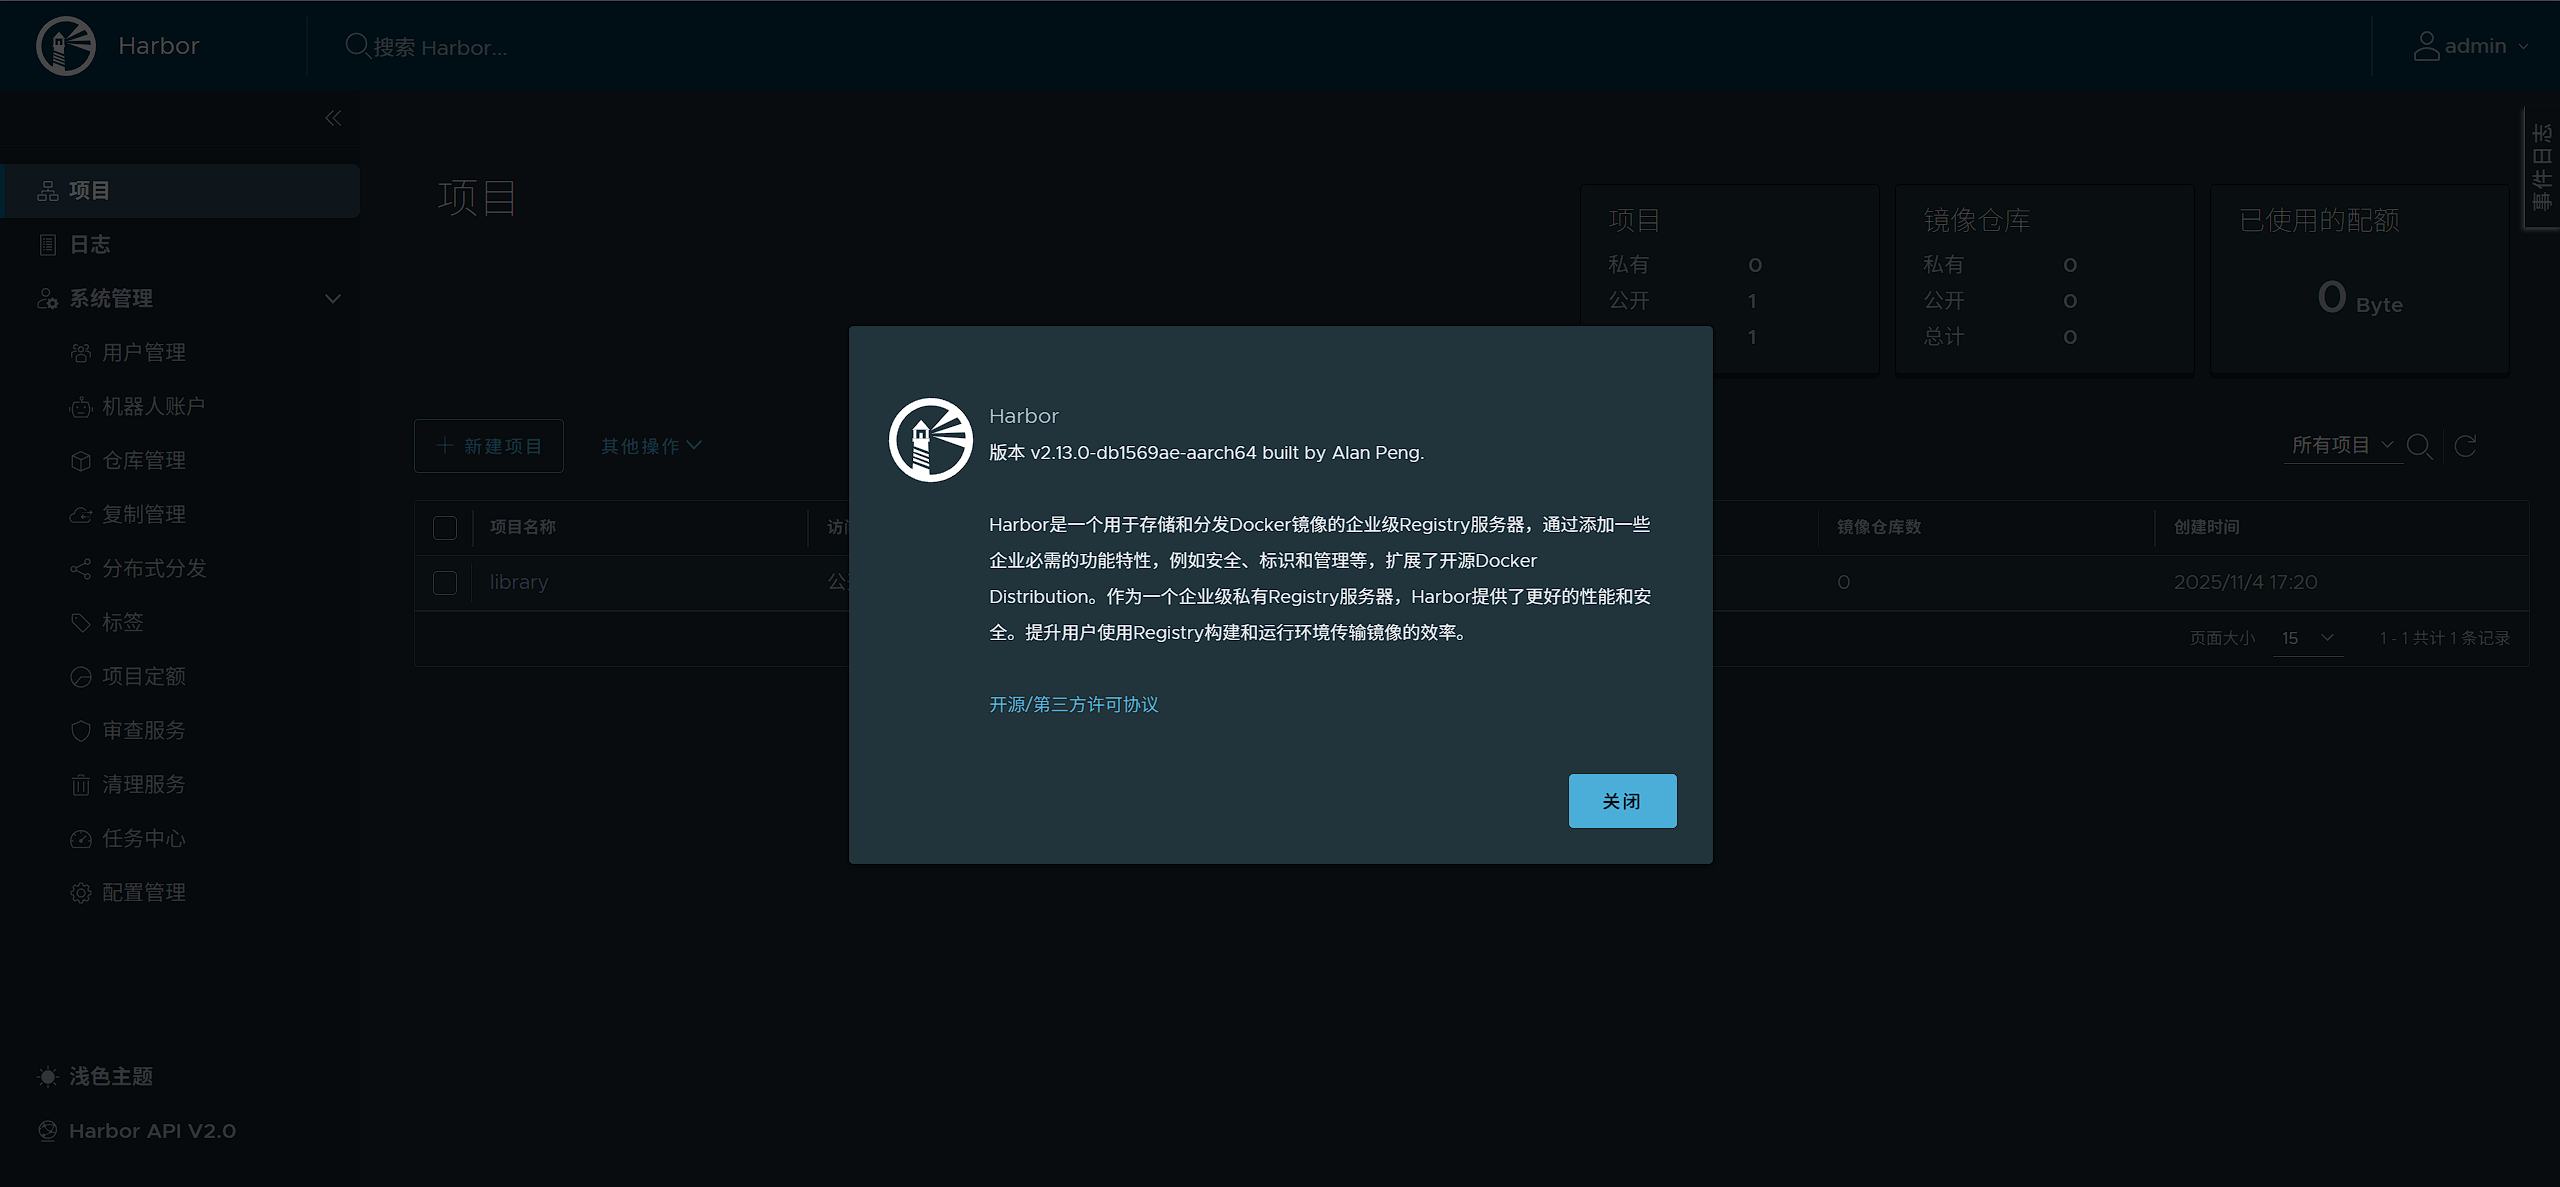
使用 K8S 或 Docker 快速部署 Arm64 Harbor
本文介绍在 ARM 环境中利用 wise2c-devops 提供的预编译 Harbor v2.13.0 离线包快速部署 Harbor,省去编译过程。建议将 Harbor 部署在独立节点而非 Kubernetes,以免节点故障破坏组件完整性。部署步骤包括下载解压安装包、修改 harbor.yml(配置 hostname、注释 https、设置数据目录)后执行 install.sh。针对推送镜像超时问题,文中指出需将 Harbor 网络 MTU 调整为与宿主机一致(如 1450),通过修改 docker-compose.yml 中 networks 的 driver_opts 并重启解决。安全方面需删除默认 Swagger 文档(swagger.json)并将仓库设为私有、使用机器人账号。代理配置需在 harbor.yml 中设置 proxy 后依次执行 ./prepare、docker-compose down/up 才能生效。
使用 K8S 或 Docker 快速部署 Seata 集群
本文介绍 Seata 2.0.0 在 Kubernetes 环境的高可用部署方案。部署采用 3 副本 Deployment,并通过 Pod 反亲和性分散调度;配置通过 ConfigMap 挂载,注册中心和配置中心均使用 Nacos,事务存储模式为 DB(MySQL)。文中提供了完整的 ConfigMap、Deployment、Service 配置示例,并在 Nacos 中维护 seataServer.properties,指定数据库连接、全局表、分支表、锁表等参数。读者可参照此配置快速搭建生产可用的 Seata Server 集群,理解其核心配置项与 K8s 资源组织方式。
使用 K8S 或 Docker 快速部署 Velero
本文介绍基于 MinIO 的 Velero 备份与还原 Kubernetes 资源及 PVC 数据的方法。部署通过下载安装包完成,配置 AWS 插件与 S3 兼容存储,并需提前创建存储桶。备份卷支持两种模式:默认备份全部卷,可通过注解 `backup.velero.io/backup-volumes-excludes` 排除特定卷;选择加入模式通过 `backup.velero.io/backup-volumes` 仅备份指定卷,且不能再加 `--default-volumes-to-fs-backup`。实测删除命名空间后,用 Velero 还原可完整恢复 Deployment、PVC 及数据。支持定时备份(Schedule CRD)和常用管理命令。私有仓库环境需创建 ConfigMap 自定义还原器镜像,否则 PVC 恢复会失败。卸载直接执行 `velero uninstall`。
使用 RPM 快速部署 PolarDB-X 集群
本文以三节点(172.31.0.41/42/43)为例,介绍 PolarDB-X 引擎集群的安装与验证。先下载并 yum 安装对应版本 RPM,再完成前置配置:创建 polarx 用户、目录,生成含唯一 server_id、GTID、binlog、cluster_info 的 my.cnf;每节点分别用 mysqld --initialize-insecure 初始化并用 mysqld_safe 启动。随后用 MySQL 客户端连接 4886 端口,查询 ALISQL_CLUSTER_GLOBAL 等状态,创建库表写入数据,kill -9 模拟宕机验证主从切换。最后提醒重置 root 空密码,避免弱密码。

快速部署 haproxy 3.2
HAProxy 运行一段时间后进程异常退出,经排查为老版本缺陷,社区反馈建议升级。原 2.2.16 版本接近维护终止,故源码编译升级至长期支持版 3.2.0。操作流程包括:卸载旧版及相关包,安装编译依赖,使用 make 配置并安装;新版不会覆盖旧配置,需将 /etc/haproxy/haproxy.cfg.rpmsave 恢复为 haproxy.cfg;随后创建 systemd 服务单元,启用并启动服务。验证显示服务 active (running),版本为 3.2.0,且属于长期支持分支,可获稳定运行与安全更新至约 2030 年。升级过程还提示了配置中存在的警告(backend 与 frontend 同名等),但不影响启动。读者可按此流程完成 HAProxy 升级并获得更可靠的服务。
